
Opened 14 years ago
Closed 14 years ago
#657 closed Defekt (erledigt)
www.kg-fds.de ist bei Google als "Reported attack site" gelistet
| Reported by: | Rüdiger Kupper | Owned by: | sal |
|---|---|---|---|
| Priority: | unverzüglich erledigen | Milestone: | Sommerferien 2012 |
| Component: | Webdienst: Kepler-Homepage | Severity: | beeinträchtigt den Unterricht vieler Lehrer |
| Keywords: | Cc: | bau, stim, jblu |
Description (last modified by )
Neuerdings erscheint beim Aufruf von http://www.kg-fds.de ein rotes Fenster mit der Warnung, das diese Website als "Reported attack site" gelistet ist. (Sofern in Firefox das safe-browsing-Feature aktiviert ist. In der Schule haben es abgestellt, daher erscheint dort keine Warnung.)
Folgende Information erhält man: 
Attachments (1)
Change History (13)
by , 14 years ago
comment:1 by , 14 years ago
| Description: | modified (diff) |
|---|
comment:2 by , 14 years ago
comment:3 by , 14 years ago
| Cc: | added |
|---|
comment:4 by , 14 years ago
| Priority: | hoch → höchste |
|---|
In den aktuellen Meldungen auf unserer Homepage tauchen außerdem jede Menge Meldungen über kaputte Links zu Bildern auf. Hat jemand unsere Homepage gehackt?
@bau/lat: Wer ist da als Provider zu kontaktieren? Wo liegen die Daten eigentlich physikalisch?
comment:5 by , 14 years ago
| Cc: | added |
|---|---|
| Owner: | changed from to |
| Status: | new → assigned |
Kurze Zwischenfrage: Müsste für Tickets zur Homepage nicht eigentlich Kollege Salie zuständig sein (bez. gewesen sein -- wer übernimmt das jetzt eigentlich? Daniel?)
comment:6 by , 14 years ago
Die Website ist bei Strato gehostet, es läuft ein Joomla, auf der Page finde ich eigentlich nichts verdächtiges. Was passiert da eigentlich grade???
Auf sowas habe ich nun wirklich keine Lust!
comment:7 by , 14 years ago
So etwas in der Art habe ich auch gedacht. Können wir das ganze nicht einfach erstmal an Strato weiterleiten? Wer ist da unser Kontakt?
(Mit Hilfe des Google Webmaster-Tools kann man wohl die Information bekommen, welches der kritische Link auf der Site ist, aber dafür muss man eine Datei ins Hauptverzeichnis hochladen, um zu bdeweisen, dass man der Besitzer der Site ist. Das können wir ja gar nicht, dafür sind also die Strato-Leute zuständig.)
comment:8 by , 14 years ago
OK, irgendein Roboter hat unsere WebSite mit einer .htaccess-Datei versehen, die auf eine andere Malware-Seite weiterleitet, das habe ich mit den Google-Webmaster-Tools herausgefunden.
Ich denke, da tummelt sich heutzutage soviele schlechte Menschen im Web, dass wir wohl den Homepage-Support an externe Profis abgeben sollten, ebenso muss das dann auch mit unserem Moodle laufen!
Ich mache mal von beidem ein Backup, es scheint mir aber so, als ob der Bösewicht über das WCMS Joomla direkt eingedrungen ist (der Owner der .htaccess-Datei war wwwrun.www). Das WCMS müsste ständig aktuell gehalten werden - das können wir nicht leisten!
Ebenso verhält sich die Sache bei unserem Moodle!
comment:9 by , 14 years ago
Gut! Demnach kanntest Du immerhin die Zugangsdaten für unsere Website bei Strato...
Hast Du bei Google eine Überprüfung der Site beantragt, damit die die Warnung rausnehmen?
Externer Support ist im Sinne der Arbeitserleichterung sicher wünschenswert.
comment:10 by , 14 years ago
Ich habe bei Google die Überprüfung beantragt, das dauert aber noch an.
Ich habe als erste Vorsichtsmaßnahme die Rechte der .htaccess-Dateien so verändert, dass wwwrun diese niocht mehr attackieren kann, zusätzlich ist der Login ins backend von Joomla nun nur noch nach voheriger Eingabe eines Benutzernamens/Passworts möglich. Die Platzierung der .htaccess-datei ist aber wahrscheinlich über ein fehlerhaftes Plugin erfolgt, wobei dieses wahrscheinlich eines unterhalb des administrator-Zweiges ist und somit ab sofort auch nicht mehr nutzbar - hoffe ich.
Hoffentlich ist die Sperrung morgen wieder aus google raus!
comment:11 by , 14 years ago
Google-Warnung ist zurückgezogen - laut Auskunft von BelWUE ist das grade ein Problem, was bei Joomla-Hostings immer mal wieder vorkommt. ich hoffe, dass unsere Vorsichtsmaßnahmen (s.o) zum Erfolg führen werden.
BelWUE bietet mittlerweile ein (nach eigenen Angaben) schnelles Moodle mit automatischem UpdateService an, man darf nur keine Veränderungen an der Konfiguration vornehmen. Das werde ich mal testweise beantragen.
Wegen eines Full-Service-Joomla-Provider schaue ich mich mal um.
comment:12 by , 14 years ago
| Resolution: | → erledigt |
|---|---|
| Status: | assigned → closed |
Unsere Homepage ist nun zu mediahof.de umgezogen. Dort erhalten wie einen Full-Update-Service mit Datensicherung und allem Support, den ich mir nur wünsche - prima.

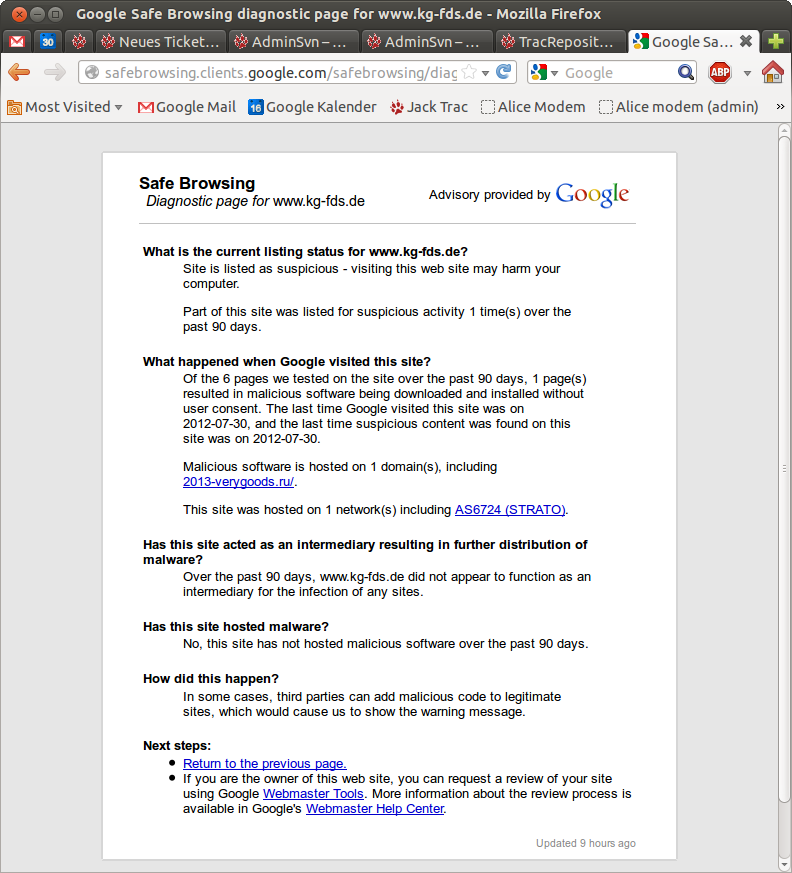
Offenbar hat irgend etwas oder irgend jemand von unserer Homepage nach "2013-verygoods.ru" verlinkt. Wer? Wo ist der Link?